Advierten que una TV box vendida en Chile llega con un firmware alterado que la convierte en una puerta de entrada para ciberataques
Un análisis presentado en la Ekoparty demostró que el equipo se conectaba a un servidor de comando y control desde el primer encendido. Los especialistas argentinos que encabezaron el estudio detallaron el método usado y los riesgos que enfrenta el usuario.
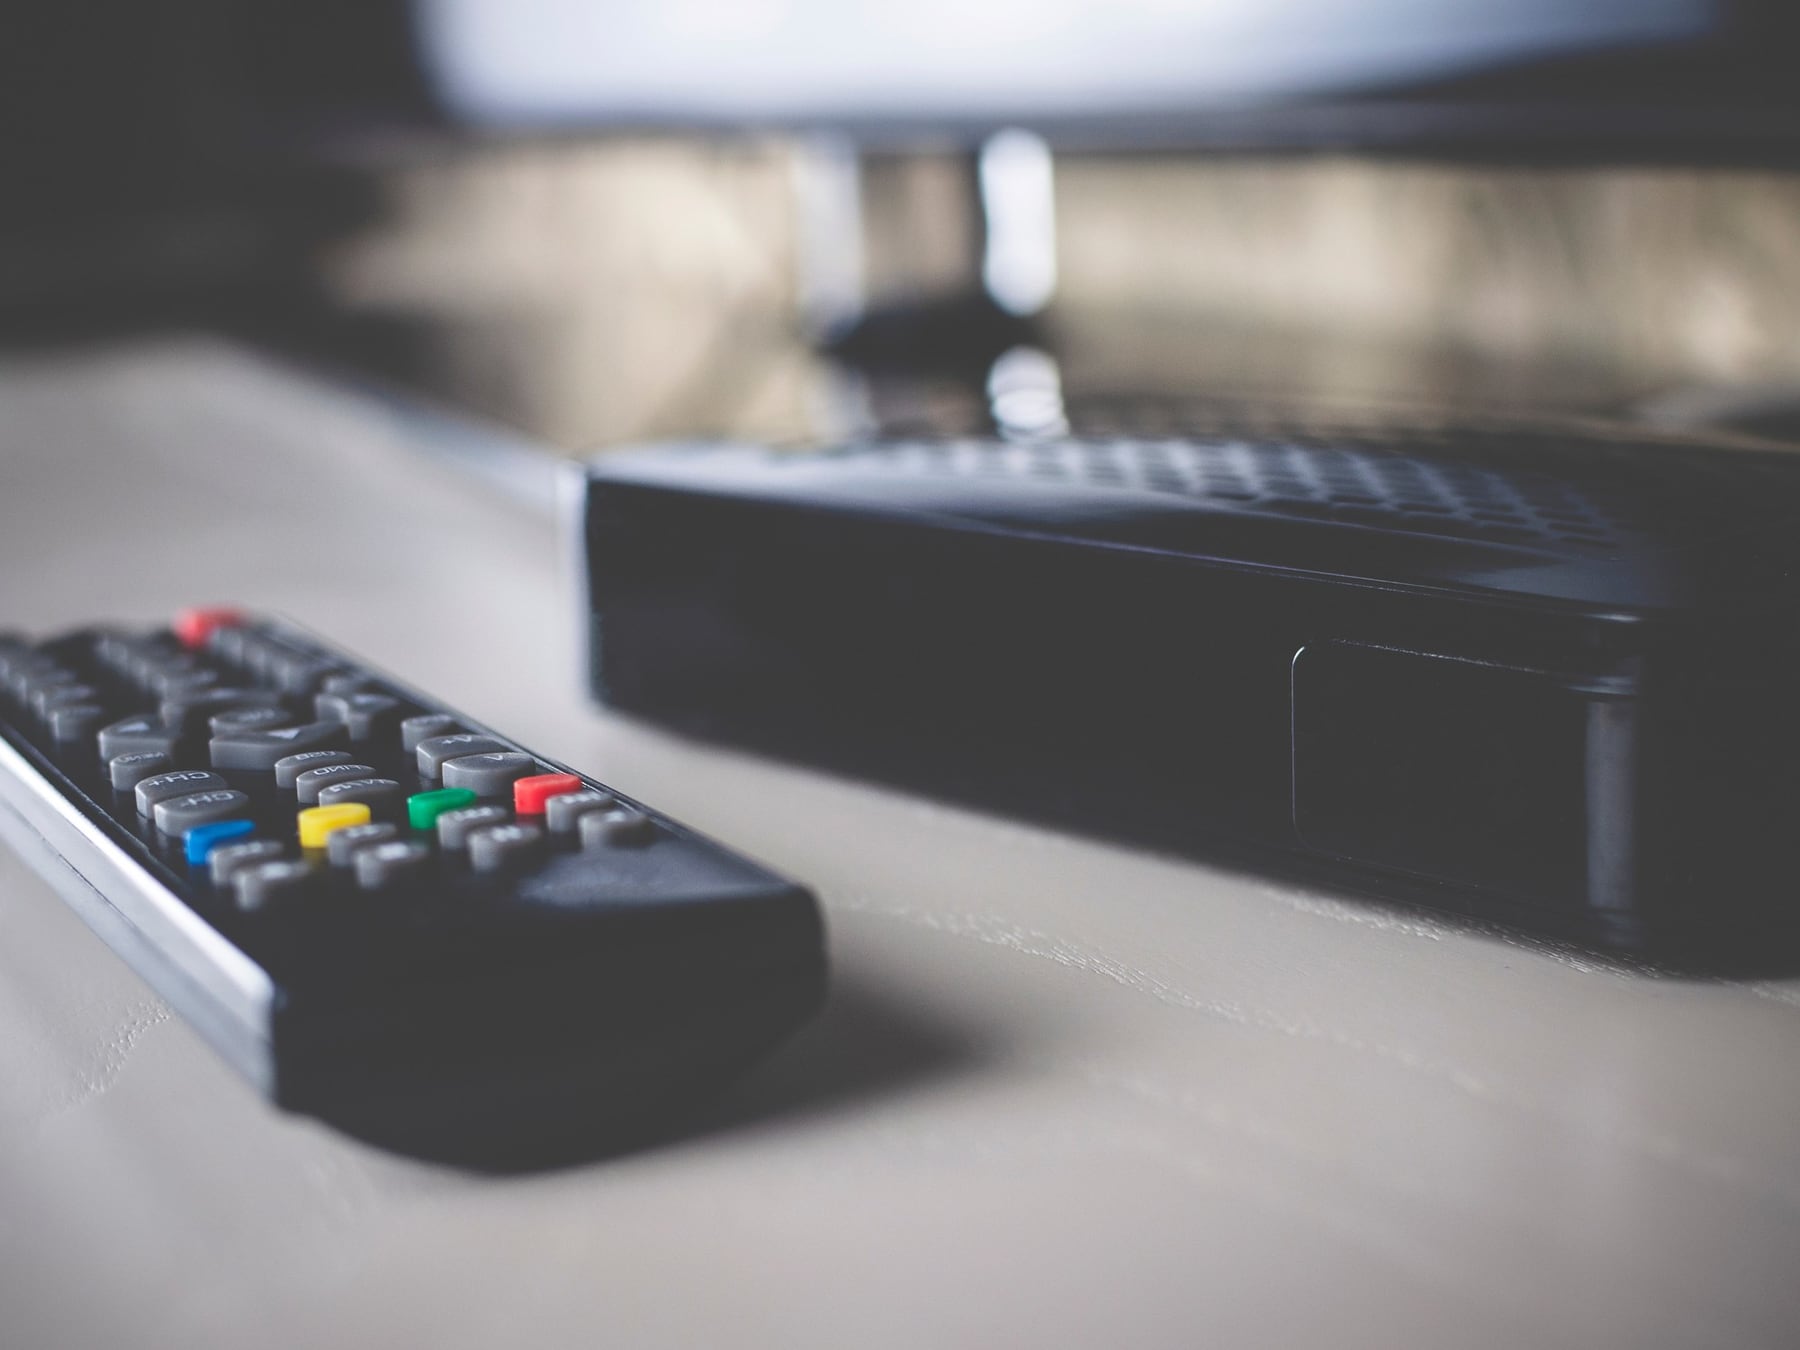
El proyecto de investigación, encabezado por el especialista en seguridad ofensiva Anthony De La Paz y el consultor senior en ciberseguridad Patricio Moraga Abarca, partió de una compra concreta: un equipo de TV box económica adquirido en una feria de Santiago de Chile. Al analizar el dispositivo en el laboratorio, los investigadores comprobaron que el aparato llegaba con un firmware alterado de fábrica, capaz de comunicarse con un servidor de comando y control identificado como malicioso. El hallazgo fue presentado en la Ekoparty 22, la conferencia de seguridad informática que se realizó en Buenos Aires.
Cómo se detectó el código malicioso
- Observación del tráfico de red: al conectar el equipo por primera vez, se registró comunicación automática con un servidor de comando y control (C2) ya catalogado como malicioso.
- Extracción del firmware: los especialistas abrieron el aparato, obtuvieron una copia de la memoria y localizaron el código responsable dentro de la capa de software que permite el arranque del dispositivo, por debajo del sistema operativo visible.
- Reproducción controlada del servidor: montaron en el laboratorio un entorno que imitaba al servidor malicioso, redirigieron la comunicación del equipo hacia una red propia y comprobaron que respondía a órdenes externas en pocos segundos.
El método dejó en evidencia un punto clave del hallazgo: la amenaza estaba incorporada en el firmware, es decir, en una capa anterior al sistema operativo que utiliza el usuario. Por ese motivo, restaurar el equipo a configuración de fábrica o desinstalar aplicaciones no alcanzaba para eliminar el código, ya que persistía en el componente que gobierna el encendido del hardware.
“Tener uno de estos equipos en casa es como tener a un atacante conectado directamente a tu Wi-Fi.”Anthony De La Paz y Patricio Moraga Abarca
El equipo comprometido podía además funcionar como proxy, una pieza intermedia que encamina tráfico de terceros a través de la conexión del hogar. Bajo ese esquema, la dirección IP del domicilio quedaba asociada ante distintos servicios a actividades que el usuario nunca realizó, con el consecuente riesgo de bloqueos, verificaciones adicionales o inclusiones en listas de reputación. Los especialistas también describieron la posibilidad de que el dispositivo se integrara a una botnet, una red de equipos controlados a distancia que actúa de manera coordinada.
El segundo frente de riesgo apunta a los datos que el usuario ingresa en el propio dispositivo: si el sistema está bajo control de un atacante, las credenciales y la información de tarjetas pueden quedar expuestas. Se trata de una categoría de amenaza conocida como rogue device o dispositivo desleal, ya que opera contra los intereses de quien lo compró. Para los hogares argentinos, donde estos equipos se consiguen con facilidad en plataformas de comercio electrónico y locales de informática en un rango de precios que va de los 27.000 a los 66.000 pesos, la recomendación operativa pasa por evaluar el origen del hardware y considerar que todavía no existe en el mercado una solución definitiva de fábrica para este tipo de casos.