Ataque a las heladeras inteligentes: cómo un controlador industrial quedó expuesto en internet y arruinó góndolas en Francia
Un ciberataque contra dispositivos de refrigeración de la firma danesa Danfoss alteró la temperatura en al menos 350 supermercados franceses, provocó pérdidas de mercadería y derivó en focos de incendio. El caso vuelve a poner bajo la lupa la seguridad de los sistemas industriales conectados.
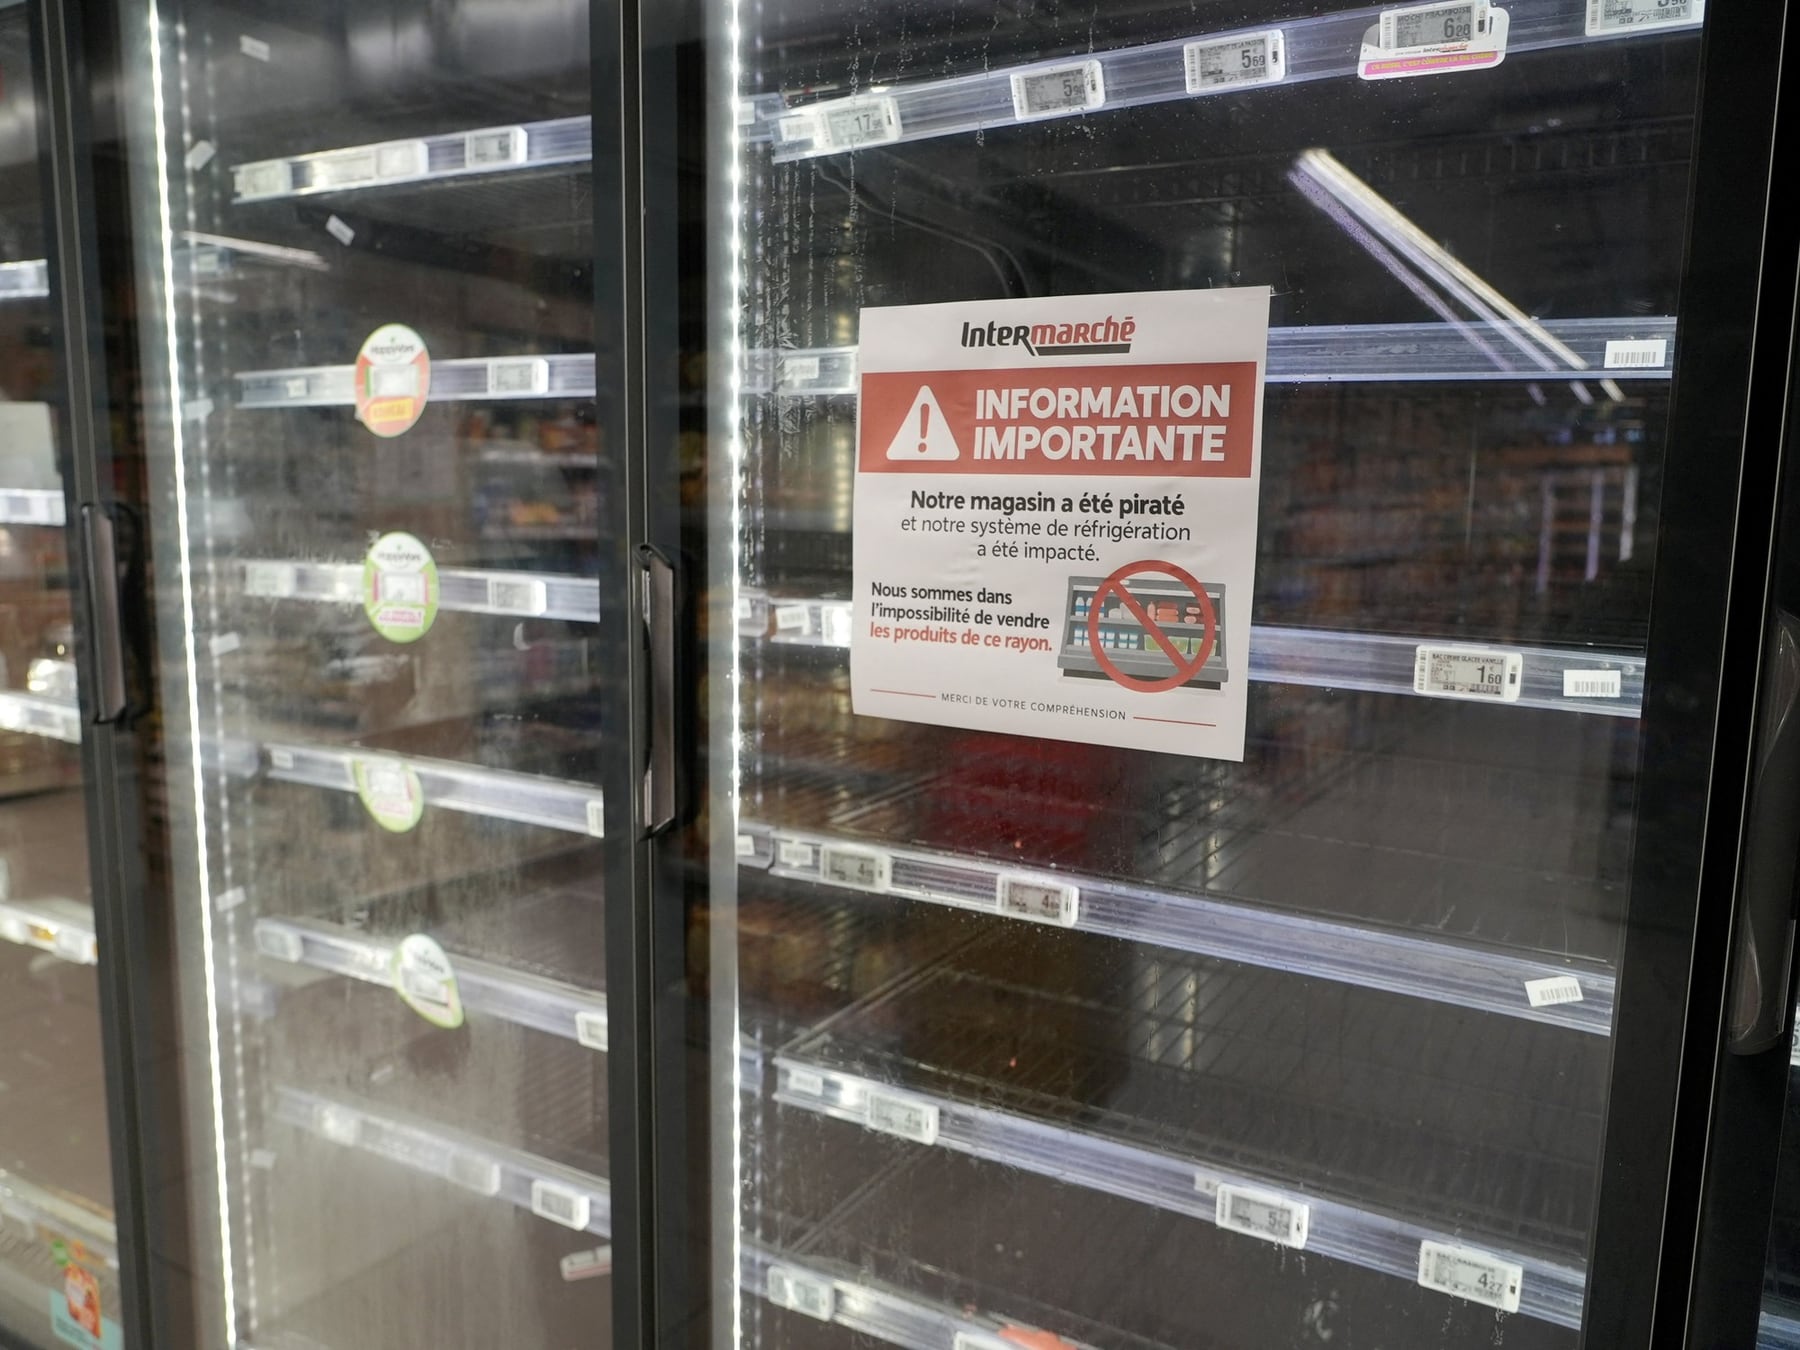
Lo que comenzó como una falla técnica derivó en uno de los episodios más llamativos de ciberataque contra infraestructura comercial en Europa. Un grupo de atacantes remotos logró modificar a distancia los parámetros de equipos de refrigeración instalados en supermercados franceses, lo que dejó mercadería fresca y congelada fuera de condiciones de consumo y generó focos de incendio en varios locales. La investigación en curso apunta a controladores industriales conectados a internet sin las actualizaciones de seguridad mínimas.
El proyecto apuntado y la firma detrás de los equipos
Los dispositivos comprometidos pertenecen a la empresa Danfoss, multinacional danesa con fuerte presencia en automatización industrial y sistemas de refrigeración comercial. De acuerdo con los relevamientos realizados con la herramienta de búsqueda Shodan, alrededor de 4.500 interfaces de Danfoss se encontraban accesibles desde internet al momento del incidente, aunque no todas presentaban la misma vulnerabilidad. La compañía reconoció que varios de los equipos atacados funcionaban con versiones antiguas de su firmware, en algunos casos sin soporte ni actualizaciones disponibles.
Las heladeras y cámaras frigoríficas de un supermercado moderno están lejos de ser un electrodoméstico pasivo. Incorporan pequeños controladores electrónicos que permiten supervisar temperaturas, operar compresores y administrar ciclos de descongelamiento desde una consola central. Esa capacidad de monitoreo remoto es la que hace eficiente la operación de una cadena con decenas de sucursales, porque evita el envío de técnicos a cada local. Esa misma conectividad, no obstante, fue la vía de entrada del ataque.
El método del ataque, en tres pasos
- Detección: los atacantes localizaron en Shodan controladores de Danfoss expuestos a internet, lo que constituye un primer mapeo de objetivos accesibles sin necesidad de escanear redes internas.
- Explotación: aprovecharon versiones sin actualizar del firmware y vulnerabilidades previamente documentadas para eludir autenticaciones y obtener control sobre los equipos.
- Sabotaje: con acceso al sistema modificaron parámetros de temperatura y alteraron los ciclos de descongelamiento, lo que elevó progresivamente la temperatura interna hasta inutilizar la mercadería.
El equipo de investigación Team82, de la compañía de ciberseguridad industrial Claroty, había identificado fallas en el controlador Danfoss AK-SM 800A que permitían esquivar la autenticación y ejecutar instrucciones en forma remota. Danfoss publicó actualizaciones para corregir esos problemas, aunque las autoridades francesas todavía no confirmaron oficialmente que esas vulnerabilidades hayan sido el vector utilizado en el ataque.
“Shodan puede mostrarnos dónde está esa puerta digital, pero eso no significa que tengamos la llave para abrirla. En ocasiones, esos problemas permiten acceder incluso sin conocer la contraseña.”Braian Arroyo, especialista en ciberinteligencia
Una vez dentro del controlador, las posibilidades de daño son amplias: desde modificar setpoints de temperatura y alterar ciclos hasta desactivar alarmas que alertarían a los operadores sobre condiciones anómalas. Los reportes disponibles indican que el incremento progresivo de la temperatura fue lo que arruinó la mercadería, mientras que los focos de incendio estarían asociados a la operación irregular de los equipos durante horas.
Qué se puede hacer para evitar un episodio similar
- Segmentar la red: impedir que los controladores de refrigeración sean accesibles directamente desde internet y ubicarlos detrás de firewalls y redes privadas virtuales.
- Actualizar el firmware: aplicar los parches publicados por el fabricante y reemplazar los equipos que ya no reciben soporte de seguridad.
- Monitorear configuraciones: revisar credenciales por defecto, activar autenticación robusta y registrar intentos de acceso anómalos.
El caso vuelve a instalar en la agenda pública una pregunta que excede a las góndolas francesas: cuántos controladores industriales de todo tipo están conectados a la red global sin los resguardos mínimos. Para los supermercados y operadores logísticos, la prioridad operativa es clara: la conveniencia de supervisar la cadena de frío desde una consola no puedeprimirarse por encima de la seguridad de esos sistemas. Danfoss, mientras tanto, enfrenta el desafío de acelerar el despliegue de actualizaciones en su base instalada, un proceso que, según reconoció la propia firma, avanza con lentitud en equipos que llevan años en funcionamiento.